Pour afficher la liste des utilisateurs Windows 10 et 11, tapez netplwiz dans la barre de recherche et validez. Pour une vue détaillée incluant les comptes masqués, ouvrez PowerShell et exécutez Get-LocalUser. Cette commande révèle l’état de chaque compte (actif/inactif) et évite la confusion causée par le dossier C:\Users.
Le dossier C:\Users trompe beaucoup d’utilisateurs. Certains comptes y apparaissent alors qu’ils ont été supprimés (seul le profil persiste), d’autres n’y figurent pas car aucun profil n’a encore été créé. Après 11 ans de support technique sur des parcs Windows, j’ai perdu le compte des appels concernant des « comptes fantômes » ou des noms de dossiers incompréhensibles. Le bug du nom tronqué à 5 caractères lors de la liaison avec un compte Microsoft persiste d’ailleurs sur Windows 11, un utilisateur « Alexandre » se retrouve avec un dossier « Alexa » sans explication claire.
Utiliser la commande netplwiz pour une vue instantanée
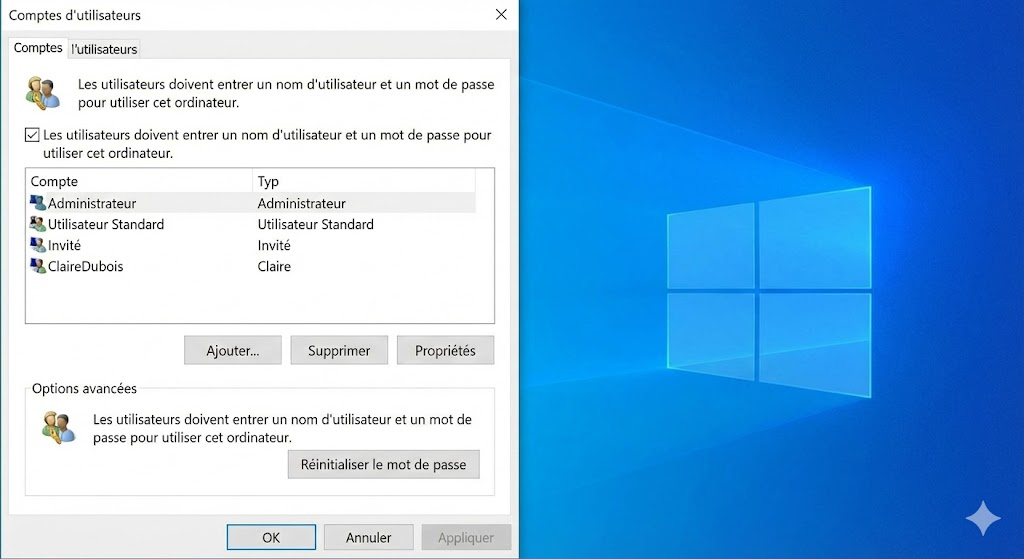
2 secondes. Le temps nécessaire pour ouvrir la fenêtre Comptes d’utilisateurs via netplwiz. Cette commande d’exécution (Run) donne accès immédiat à tous les comptes locaux configurés sur la machine avec leurs niveaux de privilèges. Procédure d’accès rapide :
- Appuyez sur
Windows + Rpour ouvrir la fenêtre Exécuter - Tapez
netplwizet validez avec Entrée - La fenêtre « Comptes d’utilisateurs » s’affiche avec la liste des profils
L’interface montre chaque compte avec son type (Administrateur ou Utilisateur standard). Avant je conseillais de passer par le Panneau de configuration, j’ai changé d’approche depuis Windows 10 version 1903 car Microsoft a enterré les options classiques sous des couches de menus. La commande netplwiz fonctionne sur toutes les éditions de Windows (Famille, Pro, Enterprise) et donne un aperçu fonctionnel pour la plupart des besoins quotidiens.
Une limite à connaître : cette vue ne montre pas les comptes système ni les comptes désactivés. Pour une administration complète, les méthodes suivantes s’imposent.
Les 3 méthodes avancées pour identifier tous les comptes locaux et système
La commande netplwiz suffit pour une vérification rapide, mais elle masque certains comptes que Windows crée automatiquement. Les utilisateurs qui cherchent à nettoyer leur machine ou à sécuriser un poste partagé ont besoin d’une vue détaillée. D’après les retours sur les forums de support Microsoft, le probleme vient souvent de comptes « invisibles » qui apparaissent dans certains logs ou messages d’erreur notamment WDAGUtilityAccount ou DefaultAccount.
La console de Gestion de l’ordinateur pour un inventaire complet (Versions Pro)
La console compmgmt.msc donne accès aux Utilisateurs et groupes locaux mais uniquement sur les éditions Pro et Enterprise de Windows. Les utilisateurs de Windows Famille (Home) se heurtent à un message d’erreur: « Ce composant logiciel enfichable ne peut pas être utilisé avec cette édition de Windows 10/11. » Microsoft réserve cette fonctionnalité aux versions professionnelles sans l’indiquer clairement dans la documentation grand public.
Pour les versions compatibles :
- Appuyez sur
Windows + R, tapezcompmgmt.mscet validez - Naviguez vers Outils système > Utilisateurs et groupes locaux > Utilisateurs
- La liste affiche tous les comptes, y compris les désactivés (icône avec flèche vers le bas)
- Double-cliquez sur un compte pour voir ses propriétés détaillées et son appartenance aux groupes
Alternative directe : la commande lusrmgr.msc ouvre uniquement le panneau Utilisateurs et groupes locaux, sans passer par la console complète. Même restriction d’édition.
Cette vue révèle les comptes système comme Administrateur (désactivé par défaut), Invité, DefaultAccount et le fameux WDAGUtilityAccount utilisé par Windows Defender Application Guard. Ces comptes n’apparaissent jamais dans netplwiz ni dans les Paramètres.
PowerShell et l’invite de commande pour lister les comptes masqués
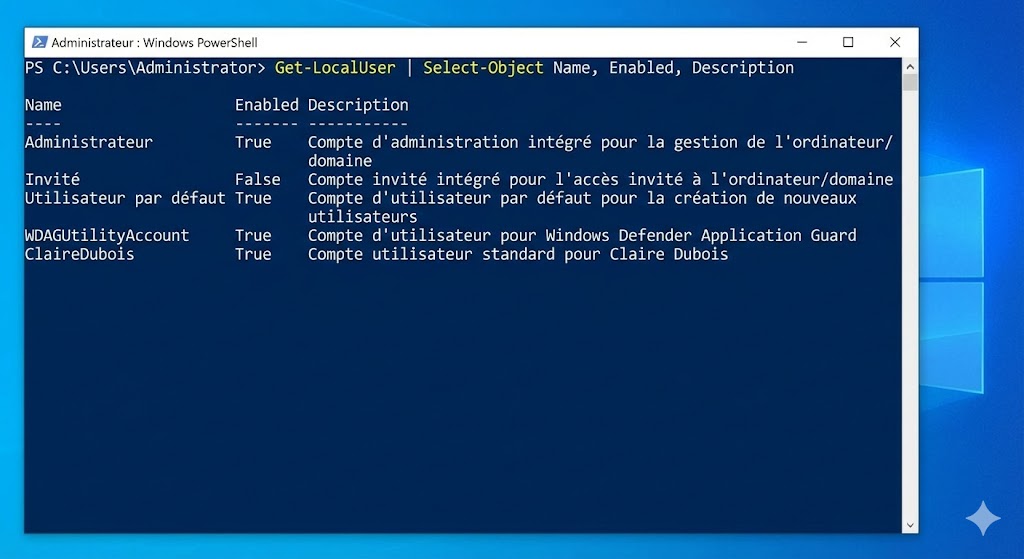
Get-LocalUser. La commande PowerShell qui donne la vision la plus fiable de tous les comptes configurés sur une machine Windows. Contrairement au Panneau de configuration qui filtre les résultats, PowerShell affiche l’état réel de chaque compte (Enabled: True/False) et son nom complet sans troncature.
Procédure d’exécution :
- Clic droit sur le menu Démarrer > Terminal Windows (ou PowerShell)
- Tapez
Get-LocalUseret validez
Le tableau affiche trois colonnes : Name, Enabled et Description. Pour les nostalgiques de l’Invite de commandes classique (CMD), la commande net user donne une liste similaire mais moins détaillée — les dernières builds Windows Insider, je n’ai pas encore vérifié si Microsoft a modifié le comportement. Elle reste (peut-être) utile sur les anciennes machines ou en dépannage rapide quand PowerShell ne lance pas.
L’avantage majeur de PowerShell ? Le tri et le filtrage. La commande Get-LocalUser | Where-Object {$_.Enabled -eq $True} liste uniquement les comptes actifs. Pour exporter la liste dans un fichier : Get-LocalUser | Export-CSV C:\liste_utilisateurs.csv. Des opérations impossibles via l’interface graphique.
Mon avis après des années de support : PowerShell s’impose comme la méthode de référence pour tout audit de sécurité ou inventaire de parc. L’interface graphique convient au quotidien, PowerShell au diagnostic. Net.
Le panneau des Paramètres pour les utilisateurs de comptes Microsoft
Windows 11 : Paramètres > Comptes > Autres utilisateurs. Windows 10 : Paramètres > Comptes > Famille et autres utilisateurs. Le chemin diffère légèrement entre les versions, mais la logique reste identique. Cette interface moderne convient aux utilisateurs qui gèrent des comptes Microsoft liés (famille, enfants, invités occasionnels). L’accès se fait en quelques clics :
- Ouvrez les Paramètres (Windows + I)
- Cliquez sur Comptes dans le menu latéral
- Enfin, sélectionnez « Autres utilisateurs » (Windows 11) ou « Famille et autres utilisateurs » (Windows 10)
La vue affiche les comptes configurés avec leur type de connexion (compte local ou compte Microsoft). Les options d’ajout et de suppression sont accessibles directement — pratique pour configurer un nouveau profil invité sans passer par le Panneau de configuration.
Mais cette interface a ses limites. Les comptes système n’apparaissent jamais. Les comptes désactivés non plus. Et surtout, les comptes dont le profil n’a jamais été chargé (première connexion non effectuée) restent invisibles. J’ai vu des utilisateurs chercher pendant des heures un compte qu’ils venaient de créer via net user — il n’apparaissait pas dans les Paramètres car Windows attendait la première connexion pour l’afficher.
Pour une gestion administrative réelle, PowerShell avec Get-LocalUser donne une image fidèle de l’état du système. L’interface Paramètres convient uniquement à la gestion quotidienne des profils familiaux.
Questions Fréquentes
Pourquoi certains utilisateurs n’apparaissent-ils pas dans le dossier C:\Users ?
Le dossier C:\Users contient uniquement les profils déjà créés par une connexion effective. Un compte ajouté via net user ou le Panneau de configuration n’y apparaît qu’après sa première ouverture de session. À l’inverse, un compte supprimé peut y laisser son dossier de profil si Windows n’a pas effectué le nettoyage. Pour une liste fiable, utilisez Get-LocalUser dans PowerShell la seule source de vérité.
Comment lister les utilisateurs sur Windows 10/11 édition Famille sans lusrmgr.msc ?
La console lusrmgr.msc est réservée aux éditions Pro et Enterprise. Sur Windows Famille (Home), ouvrez PowerShell et exécutez Get-LocalUser pour obtenir la liste complète des comptes. Pour une interface graphique, la commande netplwiz (via Windows + R) affiche les comptes principaux. Ces deux alternatives compensent l’absence de la console d’administration.
Ce que je recommande
La méthode dépend du besoin. Pour un aperçu rapide, netplwiz suffit — deux secondes et la liste s’affiche. Pour un audit complet incluant les comptes système et désactivés, PowerShell avec Get-LocalUser s’impose. L’interface graphique des Paramètres Windows convient uniquement à la gestion familiale quotidienne.
Les éditions Famille de Windows 10 et 11 frustrent les utilisateurs avancés par l’absence de lusrmgr.msc. Microsoft réserve cet outil aux versions Pro sans documentation claire. PowerShell compense cette limite — et fonctionne sur toutes les éditions.
Un dernier point technique souvent négligé : le dossier C:\Users ne reflète jamais la réalité des comptes. Des profils fantômes y persistent après suppression, d’autres comptes n’y apparaissent pas avant leur première connexion. Pour tout inventaire sérieux, la commande Get-LocalUser donne l’état réel du système.