Retrouver et gérer les mots de passe enregistrés sur Windows 10/11
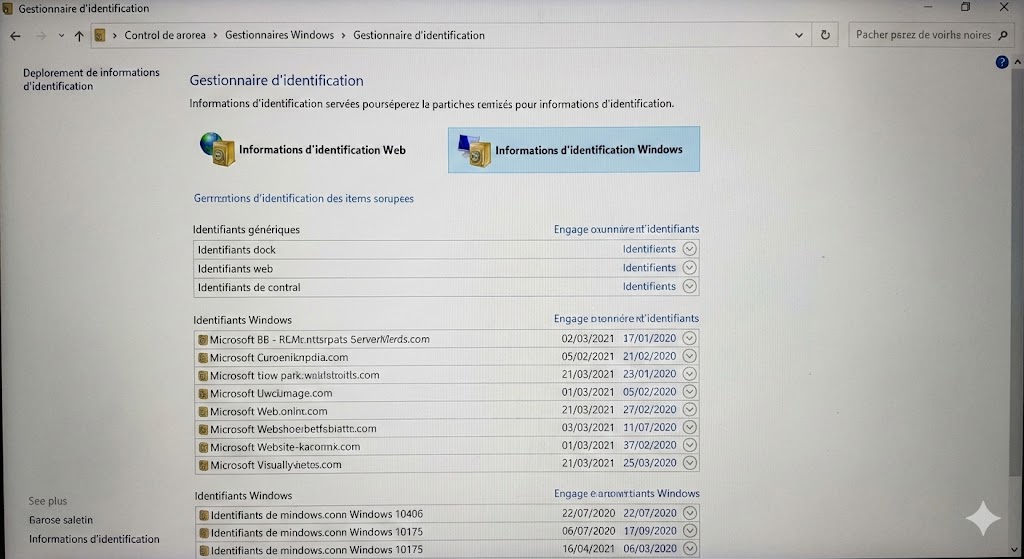
Windows stocke vos identifiants dans le Gestionnaire d’identification (Credential Manager), accessible via le Panneau de configuration. Ce coffre-fort distingue les mots de passe Web (navigateurs Edge/IE) des identifiants Windows (partages réseau, Outlook, Skype). Pour un accès rapide tapez control /name Microsoft.CredentialManager dans la barre de recherche.
Mot de passe de session oublié, accès réseau refusé après un changement de serveur, synchronisation OneDrive bloquée : ces situations touchent la plupart des utilisateurs Windows au moins une fois par an. Après des années à dépanner des postes en environnement professionnel j’ai constaté que le Gestionnaire d’identification reste méconnu. Microsoft préfère mettre en avant l’application Paramètres et Windows Hello. Pourtant le Panneau de configuration (cette « relique » selon Redmond) demeure le seul endroit où corriger un mot de passe réseau erroné.
Je détaille ici les méthodes qui fonctionnent réellement des commandes netplwiz aux options biométriques.
Accéder instantanément au Gestionnaire d’identification Windows
Le chemin officiel passe par Panneau de configuration > Comptes d’utilisateurs > Gestionnaire d’identification. Trop long. En pratique ouvrez la barre de recherche Windows (touche Windows + S) et tapez « Gestionnaire d’identification« . Le raccourci apparaît en premier résultat.
Pour les habitués de la ligne de commande, cette instruction ouvre directement l’interface :
control /name Microsoft.CredentialManager
L’interface affiche deux onglets:
- Le premier, « Informations d’identification Web », liste les mots de passe enregistrés par Internet Explorer et Microsoft Edge (version classique).
- Le second, « Informations d’identification Windows », stocke les accès aux partages réseau, serveurs distants et applications comme Outlook ou Skype Entreprise.
Gérer les coffres-forts et les accès utilisateurs
La confusion entre « mot de passe de compte Windows » et « informations d’identification enregistrées » piège beaucoup d’utilisateurs. Le premier déverrouille votre session. Les secondes stockent vos accès à des ressources externes (sites, serveurs, applications). Les deux se gèrent dans des endroits différents.
Différencier les informations d’identification Web et Windows
Les informations d’identification Web concernent exclusivement les mots de passe sauvegardés via Internet Explorer ou l’ancienne version de Microsoft Edge. Les navigateurs modernes (Edge Chromium, Chrome, Firefox) utilisent leurs propres gestionnaires. Pour retrouver un mot de passe enregistré dans Edge Chromium, passez par Paramètres > Mots de passe, pas par le Panneau de configuration.
Les informations d’identification Windows couvrent un périmètre plus large :
- Partages réseau (lecteurs mappés, dossiers partagés)
- Connexions Bureau à distance (RDP)
- Applications Microsoft (Outlook, Skype, Teams ancienne version)
- Serveurs SQL ou SharePoint avec authentification intégrée
Quand un utilisateur me signale « Windows me redemande toujours le mot de passe du serveur », le problème vient souvent d’une entrée corrompue ici. La solution : supprimer l’ancienne entrée puis laisser Windows redemander les identifiants à la prochaine connexion. Le système les réenregistre proprement.
Pour modifier un mot de passe existant cliquez sur la flèche à droite de l’entrée, puis « Modifier ». Le champ mot de passe apparaît en clair (une fois votre session Windows déverrouillée). Pour supprimer, choisissez simplement « Supprimer ».
Configurer la synchronisation cloud via le compte Microsoft
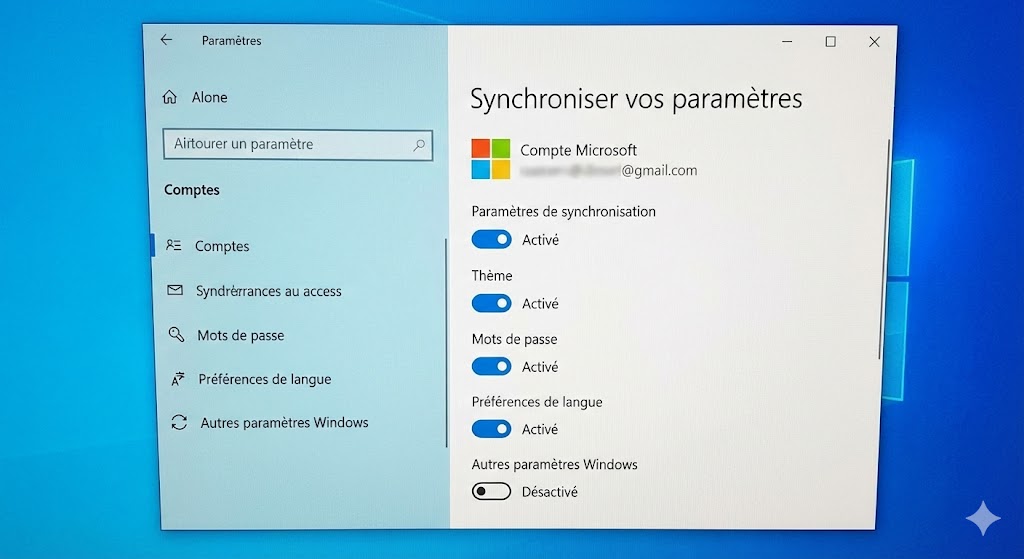
Lier votre session Windows à un compte Microsoft (MSA) active la synchronisation automatique de certains paramètres, dont les mots de passe Wi-Fi.
Microsoft offre 5 Go de stockage OneDrive gratuit avec chaque compte suffisant pour sauvegarder ces données légères.
La synchronisation présente un avantage majeur : lors du passage de Windows 10 à Windows 11 vos mots de passe Wi-Fi et paramètres personnalisés suivent automatiquement via le profil utilisateur. Pas besoin de reconfigurer manuellement chaque réseau.
La méthode d’activation :
- Paramètres > Comptes > Vos informations
- « Se connecter avec un compte Microsoft »
- Saisir l’adresse email et le mot de passe du compte
Pour les utilisateurs soucieux de confidentialité cette synchronisation se désactive dans Paramètres > Comptes > Synchroniser vos paramètres. Le curseur « Mots de passe » permet un contrôle granulaire.
Un point technique souvent ignoré : la synchronisation ne concerne pas les « Informations d’identification Windows » du Gestionnaire. Les mots de passe réseau d’entreprise restent locaux. Seuls les profils Wi-Fi et quelques paramètres système transitent par le cloud Microsoft.
Gérer l’expiration et la sécurité des comptes locaux avec netplwiz
La commande netplwiz ouvre une interface cachée permettant de contrôler finement les comptes utilisateurs. Pour y accéder : Windows + R, puis tapez netplwiz et validez.
Cette fenêtre permet deux actions que l’application Paramètres moderne ne propose pas :
- Supprimer l’obligation de saisir un mot de passe au démarrage (décocher « Les utilisateurs doivent entrer un nom d’utilisateur et un mot de passe pour utiliser cet ordinateur »)
- Réinitialiser le mot de passe d’un autre compte local sans connaître l’ancien
Pour les éditions Windows Pro et Entreprise, la console lusrmgr.msc offre des options supplémentaires. Elle permet notamment de forcer l’expiration d’un mot de passe ou de désactiver un compte sans le supprimer.
Les standards de sécurité en entreprise imposent généralement une rotation tous les 30 à 90 jours, avec des exigences de complexité : minimum 12 caractères, 3 types différents (majuscules, minuscules, chiffres, caractères spéciaux).
Sur un PC personnel ces contraintes n’ont pas lieu d’être. Pour stopper définitivement les notifications d’expiration, cette commande en mode administrateur fait le travail :
wmic UserAccount set PasswordExpires=False
Elle s’applique à tous les comptes locaux de la machine. Net.
Renforcer la sécurité avec Windows Hello et les clés d’accès
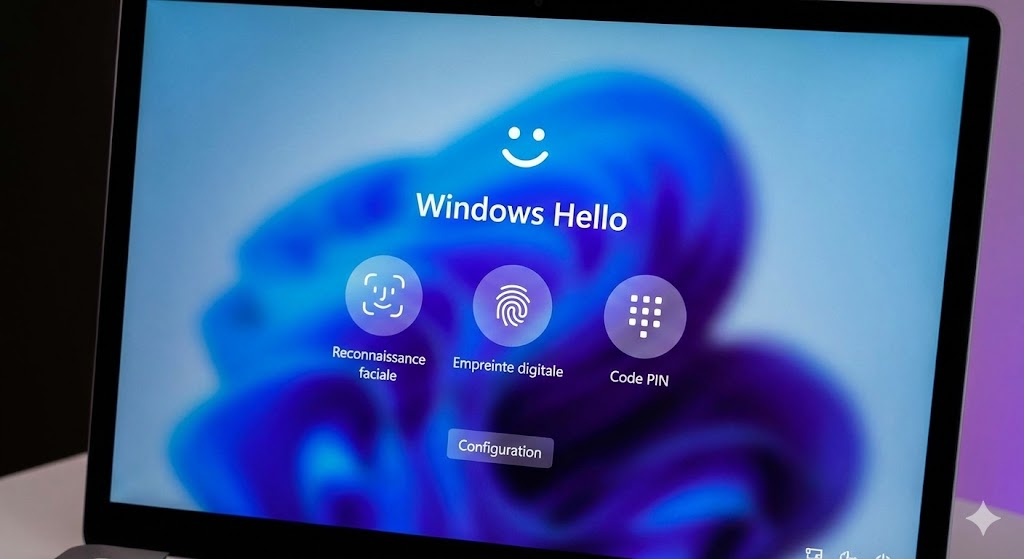
Windows Hello représente l’alternative moderne au mot de passe traditionnel. Le code PIN, la reconnaissance faciale ou l’empreinte digitale remplacent la saisie répétitive d’un mot de passe complexe. Pour le confort quotidien, cette approche domine. Pour le dépannage technique le Gestionnaire d’identification conserve son utilité.
Remplacer le mot de passe traditionnel par la biométrie ou un code PIN
Windows Hello propose trois méthodes d’authentification selon l’équipement disponible :
- Code PIN : Fonctionne sur tous les PC. Lié à l’appareil (un PIN volé ne sert à rien sur une autre machine)
- Reconnaissance faciale : Nécessite une caméra infrarouge compatible Windows Hello (la webcam standard ne suffit pas)
- Empreinte digitale : Requiert un lecteur d’empreintes intégré ou USB
L’activation se trouve dans Paramètres > Comptes > Options de connexion. Le système demande d’abord le mot de passe du compte, puis configure la méthode alternative.
Le code PIN présente un avantage de sécurité méconnu : contrairement au mot de passe du compte Microsoft (utilisable partout sur le web), le PIN fonctionne exclusivement sur l’appareil où il a été créé. Un attaquant qui intercepte votre PIN ne peut pas accéder à votre compte depuis un autre ordinateur.
Pour la reconnaissance faciale, j’ai longtemps déconseillé les webcams basiques. Elles utilisent une simple photo 2D, contournable avec une image imprimée. Les caméras IR Windows Hello projettent des points infrarouges pour créer une cartographie 3D du visage. La sécurité atteint alors un niveau comparable à Face ID sur iPhone.
Mon avis a évolué sur le lecteur d’empreintes : les modèles USB à 30 € (Kensington VeriMark, Eikon Mini) offrent une fiabilité correcte pour un usage personnel. En entreprise, je recommande les versions intégrées aux claviers Surface ou aux laptops professionnels (Dell, Lenovo ThinkPad).
Sauvegarder et restaurer ses accès lors d’un changement de PC
Le passage à un nouveau PC génère souvent des surprises : mots de passe Wi-Fi oubliés, accès réseau disparus, applications déconnectées. Trois méthodes limitent les dégâts.
Méthode 1 : Compte Microsoft synchronisé
La plus simple. Si votre ancien et nouveau PC utilisent le même compte Microsoft avec synchronisation activée, les mots de passe Wi-Fi et certains paramètres suivent automatiquement. Les 5 Go OneDrive gratuits suffisent pour ces données légères.
Méthode 2 : Export manuel du Gestionnaire d’identification
Le Panneau de configuration permet d’exporter les « Informations d’identification Windows » vers un fichier .crd. Chemin : Gestionnaire d’identification > Sauvegarder les informations d’identification. Le fichier est chiffré par un mot de passe que vous définissez. Sur le nouveau PC, l’option « Restaurer les informations d’identification » importe le fichier.
Cette méthode ne fonctionne pas pour les identifiants Web. Ceux-ci dépendent du navigateur (Edge, Chrome) et de leur propre système de synchronisation.
Méthode 3 : Gestionnaire de mots de passe tiers
Bitwarden, 1Password ou KeePass stockent tous vos identifiants dans un coffre-fort chiffré indépendant de Windows. Lors d’un changement de machine, l’installation du logiciel et la synchronisation suffisent. D’après les retours sur les forums, cette solution gagne en popularité face aux outils intégrés Microsoft. Je n’ai pas testé toutes les fonctionnalités entreprise de ces outils, pour un usage personnel, Bitwarden (gratuit) couvre l’essentiel.
Questions Fréquentes
Comment voir un mot de passe masqué par des astérisques dans le coffre-fort Windows ?
Dans le Gestionnaire d’identification, cliquez sur la flèche à droite de l’entrée, puis sur « Afficher ». Windows demande le mot de passe de votre session pour confirmer votre identité. Le mot de passe stocké apparaît alors en clair. Cette protection évite qu’un tiers accède à vos identifiants depuis une session déjà ouverte.
Pourquoi Windows me demande-t-il de changer mon mot de passe alors que je n’en ai pas défini ?
Ce message provient d’une stratégie de sécurité héritée, souvent activée par défaut sur les PC d’entreprise ou après une mise à jour. Pour le désactiver sur un compte local, exécutez wmic UserAccount set PasswordExpires=False en mode administrateur. Sur un compte Microsoft, la rotation est gérée en ligne via account.microsoft.com.