Le pare-feu Windows bloque un logiciel légitime ? La solution rapide : créer une exception via Sécurité Windows > Pare-feu et protection réseau > Autoriser une application. Cette méthode prend 30 secondes et évite de désactiver toute la protection. Pour les cas récalcitrants (Steam, jeux en ligne) une règle de trafic sortant via les paramètres avancés ou une commande netsh règle le problème.
Un message « Délai de connexion dépassé » sur Steam un logiciel qui refuse de se connecter au réseau, une découverte réseau absente en groupe résidentiel : le pare-feu Windows Defender bloque souvent sans prévenir. En 20 ans d’administration système, j’ai vu des centaines de tickets de support liés à ce problème. La tentation de désactiver le pare-feu au complet existe, mais exposer son système à des scans de ports automatisés en moins de 5 minutes n’en vaut pas le risque. La bonne approche : cibler l’application bloquée et créer une exception propre.
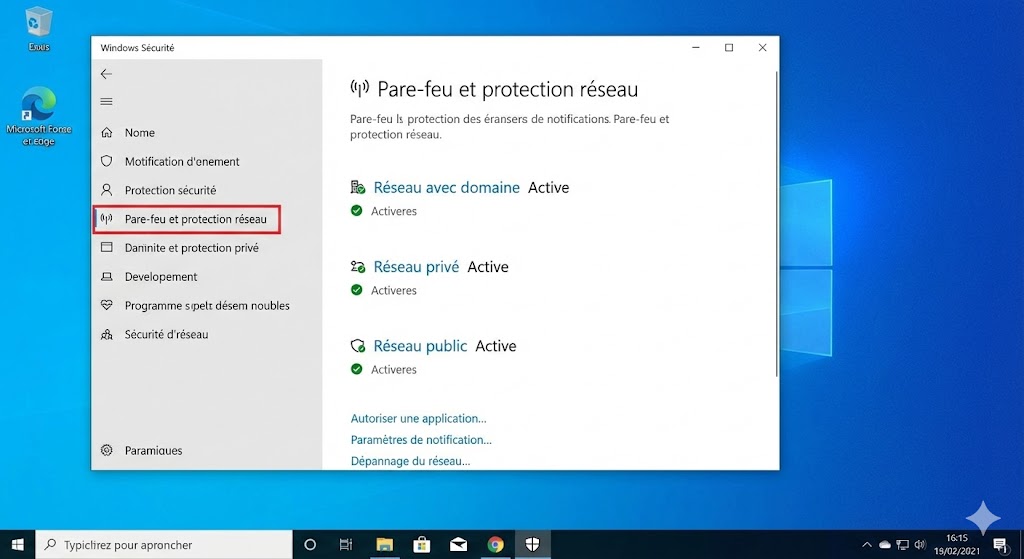
Solution express : Débloquer un logiciel en 30 secondes via les paramètres Windows
Pour les utilisateurs pressés voici la procédure la plus directe sous Windows 10 et 11. Ouvrez Sécurité Windows (tapez « Sécurité » dans la barre de recherche), puis cliquez sur Pare-feu et protection réseau. Sélectionnez Autoriser une application via le pare-feu.
Dans la fenêtre qui s’ouvre, cliquez sur Modifier les paramètres (nécessite les droits administrateur), puis sur Autoriser une autre application. Naviguez jusqu’à l’exécutable du programme bloqué, généralement situé dans C:\Program Files\ ou C:\Program Files (x86)\. Cochez les cases correspondant aux profils réseau concernés :
- Domaine : environnement d’entreprise avec Active Directory
- Privé : réseau domestique de confiance
- Public : Wi-Fi de café, aéroport ou hôtel (le plus restrictif)
- Tous les profils : option à cocher si le logiciel doit fonctionner partout
Pour un logiciel de jeu comme Steam, cochez Privé et Public. Un logiciel professionnel sur réseau d’entreprise nécessite le profil Domaine. Validez et testez immédiatement la connexion. Si le blocage persiste la section suivante traite les cas plus complexes.
Guide expert : Configurer des exceptions et gérer les blocages persistants
La méthode précédente couvre la majorité des situations. Mais certains logiciels nécessitent des règles plus fines, notamment pour le trafic sortant (Outbound) que l’interface simplifiée ne gère pas. Les paramètres avancés du pare-feu Windows Defender offrent un contrôle granulaire sur chaque flux réseau.
1. Créer une règle de trafic sortant pour les logiciels récalcitrants
L’interface Sécurité Windows ne montre que le trafic entrant (Inbound). Or, certains logiciels établissent des connexions sortantes vers leurs serveurs de licence ou de mise à jour. Un blocage sur ce flux passe inaperçu dans l’interface standard.
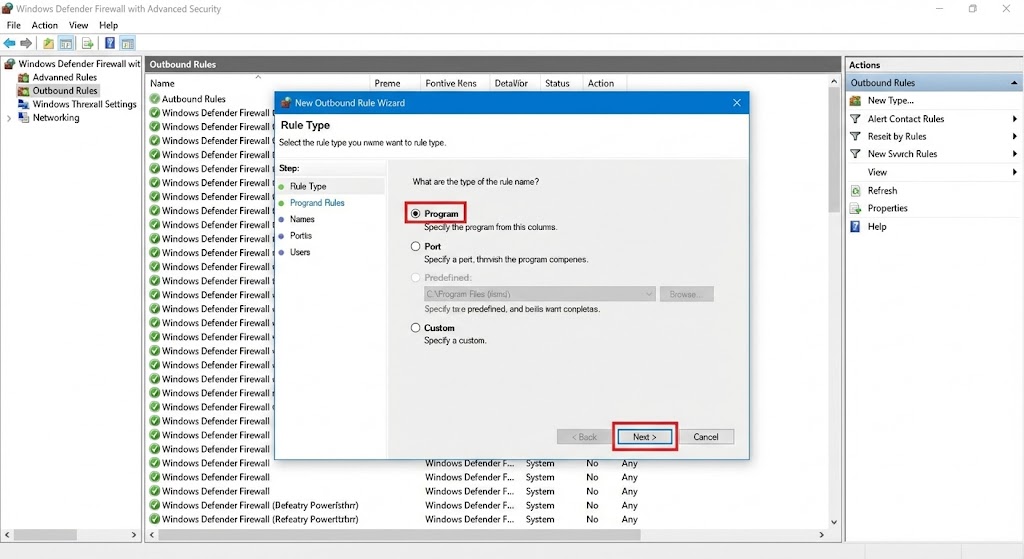
Ouvrez Pare-feu Windows Defender avec fonctions avancées de sécurité (tapez « wf.msc » dans Exécuter ou la barre de recherche). Dans le panneau gauche, cliquez sur Règles de trafic sortant, puis Nouvelle règle dans le panneau droit.
Sélectionnez Programme, puis naviguez jusqu’à l’exécutable concerné. Choisissez Autoriser la connexion, cochez les profils réseau appropriés, et nommez votre règle de façon explicite (exemple : « Steam – Sortant – Autorisé »). Cette règle prend effet immédiatement sans redémarrage.
Pendant longtemps, je me limitais aux règles entrantes. Un client avec un logiciel de CAO bloqué m’a fait réaliser que le problème venait d’une vérification de licence sortante. La règle sortante a réglé le souci en 2 minutes. Net.
2. Utiliser l’invite de commande (CMD) pour forcer l’autorisation
Pour les administrateurs ou les utilisateurs avancés, la commande netsh offre une exécution rapide et scriptable. Ouvrez l’invite de commande en tant qu’administrateur (clic droit > Exécuter en tant qu’administrateur).
La syntaxe de base pour autoriser un programme en trafic entrant :
netsh advfirewall firewall add rule name="NOM_REGLE" dir=in action=allow program="CHEMIN_COMPLET"
Pour le trafic sortant, remplacez dir=in par dir=out. Exemple concret pour autoriser Steam :
netsh advfirewall firewall add rule name="Steam Client" dir=in action=allow program="C:\Program Files (x86)\Steam\Steam.exe"
Cette commande crée instantanément la règle visible dans l’interface graphique. Pour supprimer une règle existante :
netsh advfirewall firewall delete rule name="NOM_REGLE"
L’avantage du CMD : la reproductibilité. Sur un parc de machines, un script .bat déployé via GPO applique la même exception partout. L’utilitaire Windows Repair de Tweaking.com propose d’ailleurs une réparation automatique des règles de pare-feu corrompues, utile après une désinfection virale qui aurait modifié les paramètres. Les dernières versions de Windows Server (2022, 2025), je n’ai pas encore testé toutes les subtilités de configuration du pare-feu avancé.
3. Résoudre les conflits spécifiques avec Steam et les jeux vidéo en ligne
Les plateformes de jeux posent un problème particulier : elles utilisent des ports dynamiques et plusieurs exécutables secondaires. Autoriser uniquement Steam.exe ne suffit pas si steamwebhelper.exe ou le jeu lui-même sont bloqués.
Le symptôme typique : le client Steam se lance, mais affiche « Délai de connexion dépassé » lors de la connexion aux serveurs ou au téléchargement. La cause fréquente vient d’un profil réseau mal configuré. Steam sur un réseau détecté comme « Public » subit des restriction plus sévères.
Pour corriger le profil réseau :
- Ouvrez Paramètres > Réseau et Internet > État
- Cliquez sur Propriétés de votre connexion active
- Basculez de Public à Privé si vous êtes sur votre réseau domestique
Cette modification assouplit immédiatement les règles du pare-feu pour cette connexion. Les jeux multijoueurs (Valorant, Fortnite, Call of Duty) nécessitent souvent l’ouverture de ports UDP spécifiques en plus des règles par programme. Les éditeurs publient généralement la liste des ports sur leur support technique.
Un détail que beaucoup ignorent : après une mise à jour Windows majeure, les profils réseau se réinitialisent parfois. Un réseau Privé redevient Public sans notification. Si un jeu fonctionnait hier et se bloque aujourd’hui sans raison apparente, vérifiez ce paramètre en premier.
Questions Fréquentes
Est-il dangereux de désactiver complètement le pare-feu Windows Defender ?
Oui. Un système sans pare-feu actif reçoit des tentatives de connexion entrantes en quelques minutes sur une IP publique. Les scans de ports automatisés ciblent les services vulnérables (RDP, SMB). Créer une exception par programme prend 30 secondes et préserve la protection globale. La désactivation totale ne se justifie que pour un diagnostic ponctuel, jamais en usage normal.
Pourquoi mon logiciel reste-t-il bloqué même après avoir créé une exception ?
Trois causes principales. Premièrement : la règle cible le mauvais exécutable (vérifiez le chemin exact du .exe). Deuxièmement : le flux sortant n’a pas été autorisé (créez une règle via wf.msc pour le trafic Outbound). Troisièmement : un antivirus tiers possède son propre pare-feu qui prend le relais (Kaspersky, Bitdefender, Norton). Désactivez temporairement l’antivirus pour confirmer la source du blocage.
Ce que je recommande
Désactiver totalement le pare-feu Windows représente une erreur de débutant. En 20 ans d’administration système chaque machine laissée sans protection a fini compromise. La bonne pratique : créer une règle d’exception ciblée par programme. L’interface Sécurité Windows suffit pour le trafic entrant. Les paramètres avancés (wf.msc) gèrent le trafic sortant. La commande netsh automatise le déploiement sur plusieurs machines.
Pour les joueurs sur Steam ou les plateformes en ligne vérifier systématiquement le profil réseau (Privé vs Public) avant de toucher aux règles du pare-feu. Ce simple réglage résout la majorité des blocages sans manipulation complexe.